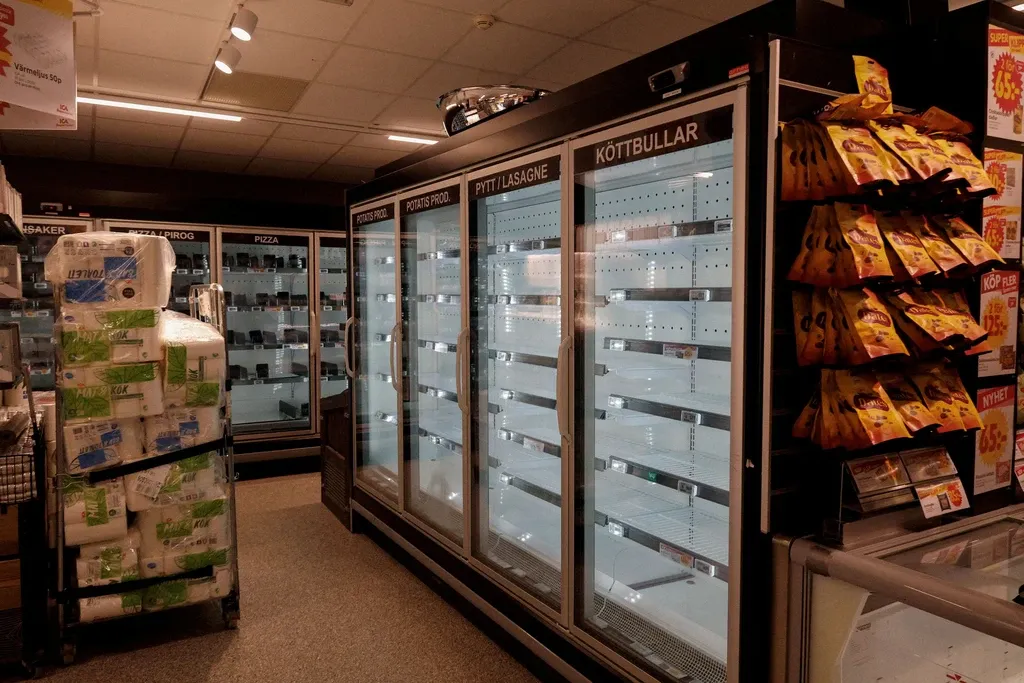
Süpermarket soğutma sistemleri ile bir kan bankasını hedef alan bir dizi siber saldırı ve Avrupa'da uçakların rotasını değiştirmesine neden olan bomba ihbarları, Avrupa'daki kritik altyapının kırılganlığına ilişkin endişeleri artırdı. Yunan havayolu Aegean Airlines'a ait iki uçuş da hedefler arasındaydı. Bunu havayolu şirketi ve uçaklardan birinde bulunan bir hükümet bakanı doğruladı.
İşletmeler için riskler giderek çalınan veriler ya da kesintiye uğrayan çevrim içi hizmetlerin ötesine geçiyor. Hackerler, fiziksel ekipmanı kontrol eden sistemlere erişim sağlıyor. Bu da malların zarar görmesine, temel hizmetlerin aksamasına ve insan hayatının tehlikeye girmesine yol açabilir. Örneğin bir soğutma sistemi uzaktan manipüle edilerek gıda ya da tıbbi malzemelerin bozulmasına neden olabilir. Veri çalma ya da fidye talebi içeren klasik siber saldırıların aksine, amaç yalnızca zarar vermek olabilir.
Siber güvenlik şirketi Adacom'un genel müdürü Nikitas Kladakis, Yunan gazetesi TO BHMA'ya yaptığı açıklamada, saldırıların hackerlerin hedeflerindeki bir değişime işaret ettiğini söyledi. Kladakis, bu değişimin gıda dağıtımından enerjiye ve ulaşıma kadar pek çok sektörü etkileyebileceğini belirtti.
Olaylar, kurumların elektrik üretim ve dağıtımı, su tedariki, bankacılık, ulaşım, telekomünikasyon, savunma ve gıda tedarik zinciri gibi temel hizmetlere destek olan sistemleri ne kadar iyi koruduğu sorusunu gündeme getirdi.
Buzdolapları 50 Dereceye Kadar Çıkarıldı
İlk büyük olay 11 ve 12 Ekim'i birbirine bağlayan gece yaşandı. Kimliği belirsiz hackerler, Fransa'daki yaklaşık 700 mağazanın soğutucu kontrol cihazlarına uzaktan erişim sağladı. Saldırganlar sıcaklık ayarlarını değiştirdi ve bazı durumlarda bunları 50 Santigrat derece (122 Fahrenhayt) seviyesine çıkardı. Gıdalar bozuldu, yangın çıktığına dair haberler de geldi. İkinci dalga 1 ve 2 Kasım'ı birbirine bağlayan gece geldi ve Avrupa genelinde 100'den fazla mağaza buzdolabı ve dondurucularda sorun bildirdi.
Yetkililer, şirket bilgisayar ağlarına yönelik daha bilinen ihlallerden farklı olan ve daha çok bir Black Mirror bölümünü andıran saldırıları incelemeye başladı. Hackerler, şirket kayıtlarını çalmak ya da çalışanları sistemlerinden kilitlemek yerine doğrudan soğutma ekipmanına müdahale etti.
Yunanistan'da da benzer olaylar yaşandı. Atina'nın kuzeyindeki banliyö Kifisia'da bir kasapta hackerlerin soğutma ayarlarını 150 Santigrat dereceye (302 Fahrenhayt) çıkardığı iddia ediliyor. Medya haberleri, kuzeybatı Yunanistan'daki Arta ile Girit adasında dondurulmuş gıda ve lojistik işletmelerini etkileyen olaylara da yer verdi. Ancak Yunan Süpermarketler Derneği Başkanı Ioannis Masoutis, finans haber sitesi OT.gr'ye, ülkenin büyük market zincirlerinde herhangi bir saldırı tespit edilmediğini söyledi. Yunanistan Ulusal Siber Güvenlik Otoritesi ise 300'den fazla savunmasız ticari soğutma sistemi belirledi. Bu rakam, kırılganlığın ne ölçüde yaygın olabileceğini gösteriyor.
Hackerler Fiziksel Ekipmanın Kontrolünü Nasıl Ele Geçiriyor?
Saldırılar, endüstriyel ekipmanların geleneksel bilgisayar ağlarına bağlanmasıyla ortaya çıkan artan güvenlik sorunlarını gözler önüne seriyor.
Soğutma kontrol cihazları, makineler ve diğer endüstriyel sistemler giderek daha fazla uzaktan bağlantıya dayanıyor. Bu sayede operatörler ve teknisyenler ekipmanı fiziksel olarak orada bulunmadan izleyip ayarlayabiliyor. Ancak bu bağlantılar hackerler için bir giriş noktası da oluşturabiliyor.
Burada ayrım, verileri ve bilgisayar ağlarını yöneten bilgi teknolojileri (BT) ile fiziksel ekipmanı ve endüstriyel süreçleri kontrol eden operasyonel teknoloji (OT) arasında. İki alan birbirine daha sıkı bağlandıkça bir bilgisayar ağına yapılan ihlal, saldırganın temel operasyonlardan sorumlu ekipmana erişmesine yol açabilir. Endüstriyel bir kontrol cihazının kontrolünü ele geçiren bir hacker, talimatlarını değiştirerek ekipmanı veya işlediği ürünleri zarar görecek şekilde kullanabilir.
Kladakis, BT ile OT arasındaki geleneksel ayrımın fiilen ortadan kalktığını söyledi. Ona göre her iki ortamın da tehditleri izlemek, sızmaları tespit etmek ve saldırılara yanıt vermek için koordineli sistemlere ihtiyacı var. Sonuçlar mali kayıpların çok ötesine uzanabilir. Gıda ya da kan saklamak için kullanılan soğutma ekipmanına müdahale edilmesi, malzemelerin yok olmasına ve insanların tehlikeye girmesine neden olabilir. Enerji ağlarına, su sistemlerine ya da ulaşım altyapısına yönelik benzer müdahaleler ise temel ekonomik faaliyetleri aksatabilir.
Yapay Zekâ Tehdidi Daha da Büyütüyor
Yapay zekâ da siber saldırıların doğasını değiştiriyor. Kladakis'e göre 2025'ten bu yana yapay zekâ kullanılan beş saldırı kaydedildi. Yapay zekânın kullanımı, saldırganların elindeki araçları ve olası tehditlerin ölçeğini değiştiriyor.
Bağlı sistemler ülke sınırları ötesinde çalıştığı için ne coğrafya ne de bir işletmenin büyüklüğü mutlaka koruma sağlıyor. Kladakis, artan risklerin kurtarma konusunda da farklı bir yaklaşım gerektirdiğini söyledi. Bir saldırı fiziksel ekipmana zarar verdiğinde, ürünleri yok ettiğinde ya da insanların bağlı olduğu hizmetleri aksattığında yalnızca bilgisayarları ve ağları yeniden çalıştırmak yetmeyebilir.
Soğutma tesisleri, üretim tesisleri ya da diğer endüstriyel ekipmanları işleten şirketler için hazırlık, saldırı gerçekleşmeden önce başlamalı. Şirketlerin, özellikle dışarıdan gelen teknisyenlerin sistemlerine erişimi olduğunda, bir siber saldırı sırasında operasyonları sürdürmek için prosedürlere ihtiyacı var. Çalışanlar ayrıca olası hasarı değerlendirmekten kimin sorumlu olduğunu ve ekipmanın ne zaman güvenle yeniden çalıştırılabileceğini de bilmeli.
Bazı Siber Saldırılar Neden Bildirilmiyor?
Riskler ortadayken birçok işletme siber saldırıları açıklamaya isteksiz davranıyor. Kladakis, şirketlerin itibar kaybı ya da gelir kaybı korkusuyla olayları kamuoyuna duyurmaktan genellikle kaçındığını söyledi. Siber güvenlik gerekliliklerine uyulmamasının doğuracağı sonuçlara dair kaygılar da bildirimi caydırabiliyor. Operasyonları hızla yeniden başlatma baskısı ise bazen işletmeleri saldırganlara ödeme yapmaya yönlendirebiliyor.
Ancak bir olayın mali maliyeti yalnızca bilgisayar sistemlerinin onarılmasından ya da kaybedilen satışların geri kazanılmasından ibaret değil. Hackerler kan stoklarını bozabiliyor, gıda rezervlerine zarar verebiliyor ya da temel hizmetleri aksatabiliyorsa sonuçlar çok daha ciddi olabilir.


